
因为比特币是虚拟货币黑客国外比特币钱包,黑客可以通过私钥进入地址转走比特币黑客盗取比特币主要通过以下几种方法1盗取你的私钥然后把你的比特币转出去2盗取你的密码3攻破你的比特币钱包程序4攻击比特币交易网站所以比特币只是保证了交易记录的安全黑客国外比特币钱包,而不能保证交易人私钥的安全一旦私钥泄漏就没办法。
实际破解不可能黑客国外比特币钱包,有说法是说FBI通过黑客中转的服务器提供商强制提供了服务器权限,从而拿到了私钥在黑客国外比特币钱包我看来没有全部扣押很可能说明这笔钱已经变现了,这个已经是在别人的钱包中了,所以只能不要脸的硬扣人家比特币黑客国外比特币钱包我来回答关于 FBI 如何取得了黑客比特币地址的私钥,尽管有许多猜测,但显然没有人知。
仲某在进行服务器日常维护时发现服务器内数据异常,有他人试图通过黑客手段入侵公司服务器并尝试盗取该公司比特币,在排除异常干扰之后,他遂心生歹念,利用管理员权限登录服务器并插入一段代码,从而将公司的100个比特币转移到其在国外网站注册的比特币钱包内后为消除痕迹躲避追踪,仲某尝试使用了该网站的。
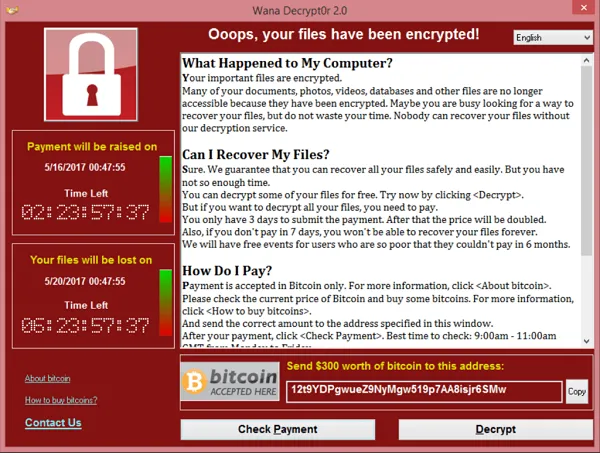
首先,比特币不属于任何国家个人或组织,是一个无人控制的,去中心化运行的货币用比特币做为赎金其实早些年一直就有,手法基本没什么变化,都是加密勒索,网络安全公司FSecure的负责人曾说,加密的勒索软件已经成了他们最头疼的问题,一旦计算机被感染,不仅硬盘驱动器被加密,就连每一个文件都会被。
是真的勒索病毒,是一种新型电脑病毒,主要以邮件和恶链木马的形式进行传播主要通过邮件附件钓鱼邮件群发下载网址链接用户在恶意站点下载病毒文件以及网页挂马后进行传播该病毒性质恶劣危害极大,一旦感染将给用户带来无法估量的损失这种病毒利用系统内部的加密处理,而且是一种不可逆的加密,必须。
1 遇到所谓的黑客勒索比特币,首先要认识到这可能是虚假威胁,因为真正的黑客攻击通常更为隐蔽和复杂2 黑客选择比特币作为勒索货币,是因为它具有匿名性和价值波动性,这使得勒索行为更难以追踪和监管3 尽管有些黑客会通过病毒攻击等手段进行勒索,但真正的黑客攻击往往不依赖于这种方式4 在。
比特币敲诈者”木马家族的作者名叫艾维盖尼耶·米哈伊洛维奇·波格契夫evgeniy mikhailovich bogachev,是一名俄罗斯黑客 波格契夫在fbi通缉十大黑客名单中排名第二,是某网络犯罪团体的头目。
据外媒北京时间12月13日报道,总部位于香港的全球最大 周二表示,该平台当天遭到“分布式拒绝服务”攻击DDoS,导致公司周二当天关闭了交易服务这是数周来Bitfinex第二次遭到DDoS攻击在周一美国证券交易委员会SEC警告加密货币存在“被盗窃或损失,包括黑客攻击”等重大风险后,比特币交易所Bitfinex。
比特币被盗的主要原因是安全漏洞和非法行为加密技术是比特币的核心机制之一,它的目的是确保交易和存储的安全然而,在某些情况下,比特币被盗可能源于以下几个方面一安全漏洞 比特币钱包或交易平台可能存在安全漏洞,这些漏洞可能被黑客利用来窃取用户的资产随着技术的进步,黑客使用的攻击手段日益。
比特币冷钱包就是下载一个比特币客户端钱包,然后不让存放这个钱包的设备电脑手机U盘等断网只要不联网,黑客就无法盗取比特币的比特币,理论上是这样的目前,比特币冷存储是业界公认的最安全的比特币存储方法这个。
李某的比特币怎么会不翼而飞呢 360安全工程师与他联系并检测了Michael的“挖矿工具”,发现该工具就是今年非常流行的“比特币大盗”木马据360安全中心分析,“比特币大盗”木马大多伪装成挖矿工具精简钱包等压缩文件,一旦玩家中招,木马便会自动搜索比特币钱包文件,并通过电子邮件黑客远控等方式。
非法交易和洗钱 比特币为黑客提供了一种匿名不易追踪的交易方式这使得他们可以安全地进行非法交易,如贩卖非法服务软件情报等,并进行洗钱活动通过比特币,黑客可以更轻松地逃避监管和追踪,实现非法资金的转移和清洗购买非法产品和服务 黑客经常使用比特币购买诸如恶意软件漏洞攻击工具非法情报。
安全不安全,也要开大家共同为维系,请不要将自己的比特币私钥发送给别人,也不将私钥上传到微信等地方我的电脑钱包客户端全部的收支记录和余额都对得上,也不可能有哪笔没记录,就28笔收支,客户端经常更新blockchain上我就有些看不懂,比如有一笔支出是我转到DICE上0001BTC,但在网站上却显示。
如果不出意外的话,后续会有更多的人支付赎金,黑客这次勒索的金额估计在十几个亿以上首先,比特币不属于任何国家个人或组织,是一个无人控制的,去中心化运行的货币坤鹏论搜索了一下,用比特币做为赎金其实早些年一直就有,手法基本没什么变化,都是加密勒索,网络安全公司FSecure的负责人曾说。
11年前,也就是2011年,黑客开始利用该公司的安全漏洞,当时数千枚比特币在至少四次不同的交易中丢失2011年3月1日,盗贼成功复制了Mt Gox热钱包的Walletdat文件,并偷走了80,000 BTC今年5月,更多的点对点peertopeer货币从交易所被盗,黑客通过不安全的可公开访问的网络驱动器获取了。
wanacry勒索病毒是由“影子经纪人”专业犯罪集团编写的蠕虫类带有勒索性质的计算机病毒因wanacry勒索病毒利用Windows445系列端口漏洞ms17010进行攻击,覆盖了Windows所有版本,受众数量特别庞大wanacry攻击计算机后会大量加密用户的文档数据文件照片等并要求支付比特币赎金才能解锁Windows用户不幸遭受。
评论