
1、1 遇到所谓的黑客勒索比特币比特币勒索病毒恶搞,首先要认识到这可能是虚假威胁,因为真正的黑客攻击通常更为隐蔽和复杂2 黑客选择比特币作为勒索货币,是因为它具有匿名性和价值波动性,这使得勒索行为更难以追踪和监管3 尽管有些黑客会通过病毒攻击等手段进行勒索,但真正的黑客攻击往往不依赖于这种方式4 在面对比特币勒索时。
2、勒索比特币病毒是一种以比特币为赎金的恶意软件,它对数据安全有着极其严重的负面影响以下是具体说明一勒索比特币病毒的定义和传播方式 定义勒索比特币病毒是一种恶意软件,通过加密用户电脑中的文件,要求用户支付比特币赎金以解锁文件传播方式该病毒主要通过邮件木马程序和网页挂马进行传播。
3、勒索病毒事件于2017年5月12日在中国多地的高校和公共设备中爆发,大量电脑中毒,被勒索比特币这种事件令人震惊,也引人深思勒索病毒名为WannaCry想哭,后升级为Wanna Crypt0r 20这种病毒会扫描内网和公网的IP,若IP打开445端口,则利用“EternalBlue”漏洞安装后门,释放Wana Crypt0r敲诈者病。
4、一勒索病毒的工作原理 加密文件勒索病毒会扫描并加密用户电脑上的文件,包括图片文档视频等,使其无法正常打开要求赎金随后,病毒会在电脑屏幕上弹出窗口,要求用户支付一定金额的比特币作为赎金,以换取文件解密密钥时间限制用户通常需要在一定时间内如7天内支付赎金,否则文件将无法恢复。
5、本次“比特币病毒”事件“中的病毒被称为“RansomWare勒索病毒”,通过加密受害人电脑里的文件,让你完全打不开,来索要赎金这是不法分子利用NSA黑客武器库泄露的“EternalBlue永恒之蓝”发起的病毒攻击,它无需用户任何操作,只要开机上网,不法分子就能在电脑和服务器中植入勒索软件最开始。
6、比特币病毒是一种通过锁定电脑文件来勒索用户支付比特币赎金的计算机病毒病毒特性加密文件该病毒会将系统上的大量文件加密,加密后的文件后缀通常为“onion”勒索赎金中毒后,用户被要求支付比特币赎金才能解密恢复文件,对个人资料造成严重损失不可解密杀毒软件无法解密这些加密后的文件,且黑客。
7、即永恒之蓝漏洞进行传播,该病毒具备自比特币勒索病毒恶搞我复制和主动传播的能力一旦感染,该软件会对受害者主机中的照片文档音频视频等多种文件类型进行加密,文件后缀统一更改为quotWNCRYquot受害者在桌面上会看到勒索信息,提示必须支付一定数量的比特币以获取解密密钥,而且随着时间的推移,赎金要求会不断上升。
8、它通过扫描电脑上的TCP445端口,以蠕虫病毒的方式传播,入侵主机并加密存储的文件,然后索要比特币作为赎金,金额大约在300至600美元之间当用户的主机系统被该勒索软件入侵后,会弹出勒索对话框,提示勒索目的并向用户索要比特币被加密的文件后缀名被统一修改为“WNCRY”,包括照片图片文档压缩包。
9、是真的勒索病毒,是一种新型电脑病毒,主要以邮件和恶链木马的形式进行传播主要通过邮件附件钓鱼邮件群发下载网址链接用户在恶意站点下载病毒文件以及网页挂马后进行传播该病毒性质恶劣危害极大,一旦感染将给用户带来无法估量的损失这种病毒利用系统内部的加密处理,而且是一种不可逆的加密,必须。
10、勒索病毒“WannaCry”已对全球超过20万台个人电脑造成破坏一旦感染,该病毒会加密受害者的电脑文件,并要求支付价值300美元的比特币作为赎金如果在三天内未支付,赎金金额将翻倍若七天内仍未支付,病毒将删除加密文件由于该病毒使用了RSA非对称加密算法,没有私钥就无法解密文件即便是目前世界上最。
11、网传的勒索病毒是怎样传播的,与之前的Petya病毒极为相似,二者都会修改受害者电脑的MBR,并且在电脑重启后,展示虚假的磁盘扫描界面,同时对磁盘MFT进行加密操作,在加密完毕后向受害者展示敲诈信息,勒索赎金然而,有安全厂商仍然审慎地表示,此次病毒并非Petya勒索软件的变种比特币交易 02之前的Petya。
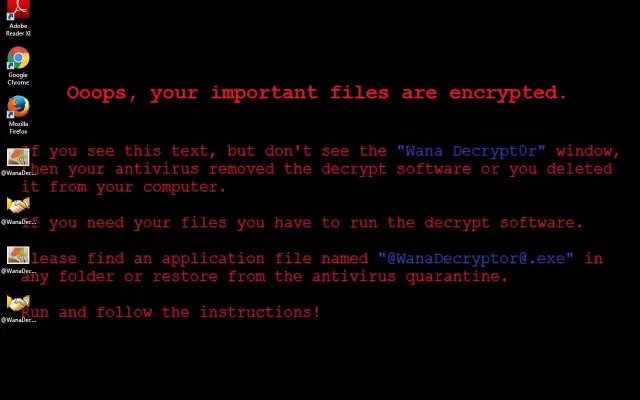
12、比特币病毒是一种通过锁定电脑文件来勒索用户支付比特币赎金的计算机病毒以下是关于比特币病毒的详细解释病毒特性加密文件比特币病毒会将系统上的大量文件加密,文件后缀变为onion,导致用户无法正常使用勒索赎金中毒后,用户被要求支付比特币赎金才能解密恢复文件,对个人资料造成严重损失杀毒软件。
13、2017年5月12日20时左右,比特币勒索计算机病毒在全球爆发,这是一起全球大规模勒索软件感染事件英国意大利俄罗斯等全球多个国家爆发勒索病毒攻击中国大量行业企业内网大规模感染,众多高校也纷纷中招,教育网受损严重,攻击造成了教学系统瘫痪,甚至包括校园一卡通系统众多师生的电脑文件被病毒加密,只有。
14、永恒之蓝”漏洞传播的以勒索比特币为目的的病毒,没有中病毒最重要的是防范病毒,可以采取关445端口打windows补丁装免疫工具,用杀毒软件全盘查杀病毒进行处理已经中了病毒了,最重要的是恢复被加密的文件,数据恢复软件我亲测有效,并放出了染毒数据恢复视频,可在优酷搜索“恢复被wannacry勒索者病毒。
15、这个名为“想哭”的病毒在加密了受害者的文件后会进行勒索,让受害者将价值300美元以上的比特币转到黑客的账户上,交了赎金才能解锁文件,还对交付提出了时间限制它的承诺是三天,以后赎金翻倍,一周以后你就没有机会再进行解密了,相当于你失去了文件这个病毒利用了一个漏洞,如果用户没有打补丁的。
16、情况介绍 接到了河北某工作室的求助,处理了一起360勒索病毒的数据恢复案例该公司主要涉及游戏开发,多个项目长期进行,其中最长项目历时一年半不幸遭遇勒索病毒入侵,所有项目数据被加密,两年来的努力成果化为乌有若不能及时恢复数据,损失巨大勒索病毒影响概述 不了解勒索病毒的人可能不清楚它的破坏。
17、勒索病毒看中比特币支付优势,比特币价格受短期波动影响 一种名为想哭WannaCry的勒索病毒在全球范围内引发了大规模电脑攻击,黑客利用病毒锁定电脑资料文档,要求受害者支付300美金等值的比特币以解锁文件这一事件促使比特币价格在短时间内出现波动,然而,专家指出,勒索病毒与比特币本身并无直接关联。
18、原因一比特币是不记名的,查不到原因二这根本就是个恶作剧,你觉得能搞出全球式病毒的人会缺那一点钱吗,如果他去上班,工资少说年薪百万,这都是最低的了。
评论