
这个勒索病毒有个非常浪漫的名字,叫做WannaCrypt永恒之蓝,也被称为“想哭”,然而就是这样一个勒索病毒影响遍布全球近百个国家,包括英国医疗系统快递公司FedEx俄罗斯电信公司Megafon都成为这起事故的受害者为比特币病毒事件概述了扩大战果,操纵勒索病毒的幕后组织向受害者收取300元赎金才会给予文件解密,如果三天后不。
5月12日开始,比特币勒索计算机病毒在全球爆发目前,全英国上下16家医院遭到大范围攻击,中国众多高校也纷纷中招黑客则通过锁定电脑文件来勒索用户交赎金,而且只收比特币而在这次爆发的全球性电脑病毒事件中,手机中国也收到比特币病毒事件概述了一封勒索邮件,幸好收到邮件的这个机器是一台测试机,没对比特币病毒事件概述我们造成什么影响。
早在2014年,“比特币敲诈者”就已现世,美国FBI悬赏300万美元抓捕制造“终结者宙斯”木马病毒与“比特币”勒索病毒的黑客波格契夫这起事件,使12个国家超过百万计算机感染,经济损失达1亿美元“永恒之蓝”勒索病毒,在短短24小时内,以迅雷不及掩耳之势蔓延全球,让人对未知的世界充满恐惧这让人。
比特币病毒是一种通过锁定电脑文件来勒索用户支付比特币赎金的计算机病毒以下是关于比特币病毒的详细解释病毒特性加密文件比特币病毒会将系统上的大量文件加密,文件后缀变为onion,导致用户无法正常使用勒索赎金中毒后,用户被要求支付比特币赎金才能解密恢复文件,对个人资料造成严重损失杀毒软件。
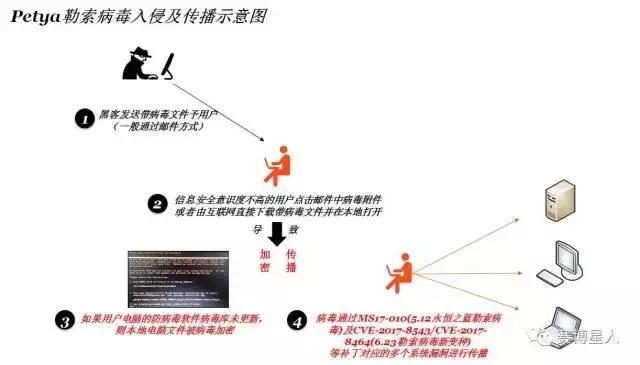
本次“比特币病毒”事件“中的病毒被称为“RansomWare勒索病毒”,通过加密受害人电脑里的文件,让比特币病毒事件概述你完全打不开,来索要赎金这是不法分子利用NSA黑客武器库泄露的“EternalBlue永恒之蓝”发起的病毒攻击,它无需用户任何操作,只要开机上网,不法分子就能在电脑和服务器中植入勒索软件最开始遭。
多个国家遭受网络攻击 5月12日,全球范围多个国家遭到大规模网络攻击,被攻击者的电脑遭锁定后被要求支付比特币解锁恶意软件的传播最早是从英国开始的目前,尚未有黑客组织认领这次袭击恶意软件的传播最早是从英国开始的英国公共卫生体系国民保健制度的服务系统12日遭大规模黑客网络袭击,黑客植入的勒索。

2017年5月12日20时左右,比特币勒索计算机病毒在全球爆发,这是一起全球大规模勒索软件感染事件英国意大利俄罗斯等全球多个国家爆发勒索病毒攻击中国大量行业企业内网大规模感染,众多高校也纷纷中招,教育网受损严重,攻击造成了教学系统瘫痪,甚至包括校园一卡通系统众多师生的电脑文件被病毒加密,只有。
比特币勒索病毒WannaCrypt想哭是一种利用加密技术对个人或企业文件进行加密,然后要求受害者支付比特币作为赎金以解密文件的恶意软件该病毒的工作原理是,一旦感染计算机,它会迅速加密硬盘上的重要文件,如文档图片视频等,使这些文件变得无法访问然后,病毒会在计算机屏幕上显示一条勒索信息,要求受害。
评论